Hacktron
面向代码审查与渗透测试的 AI 安全平台,在代码上线前发现并验证可利用漏洞
工具介绍
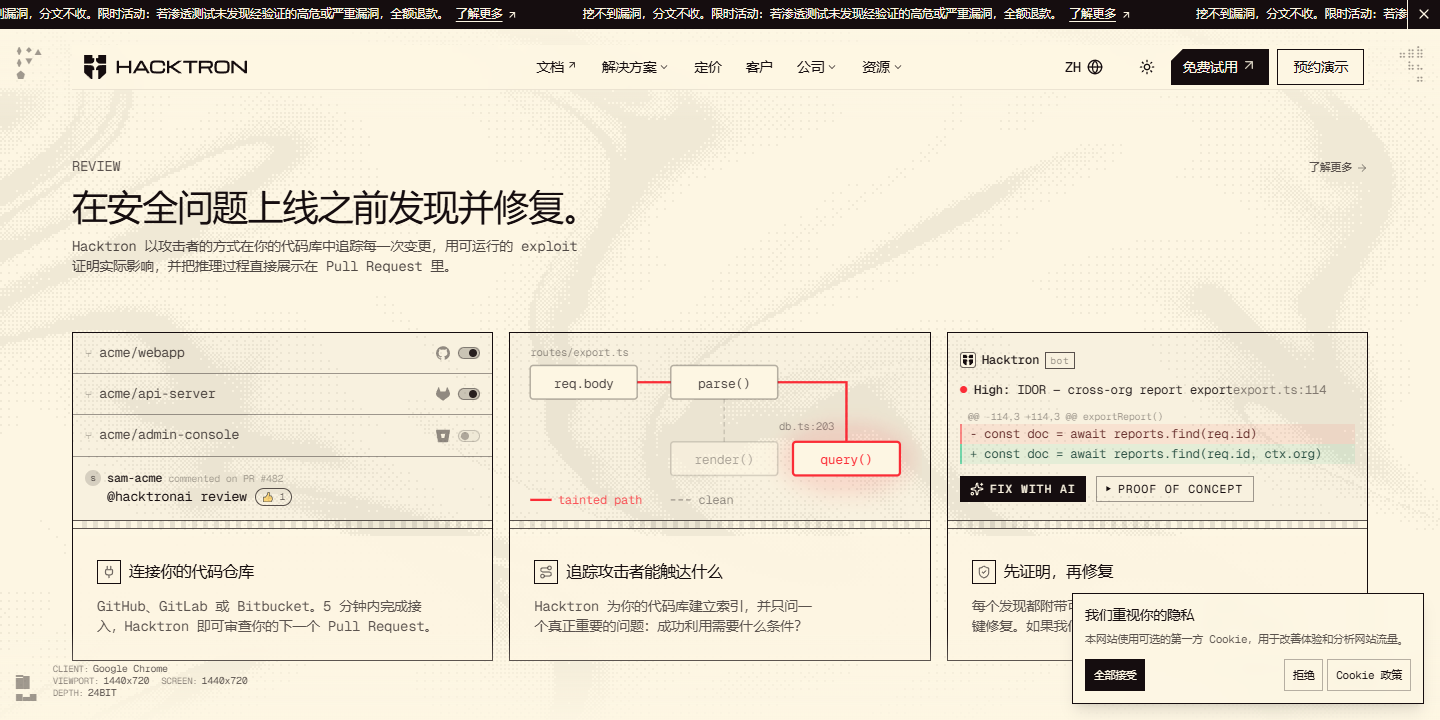
Hacktron 是一款面向开发与安全团队的 AI 安全平台,核心用途是代码审查与渗透测试。它通过 AI 代理读取仓库代码,在每次 Pull Request 提交时进行安全审查,也可以对仓库完整源码执行白盒扫描(渗透测试),定位注入、跨站脚本、授权与访问控制等可利用漏洞,并给出数据流追踪路径。发现结果会以 Pull Request 评论和仪表盘条目呈现,同时支持通过 MCP 与 REST API 将结果接入 Cursor、Claude Code、Codex 等工具,或通过 Slack 告警与 Jira、Linear 工单进入团队既有流程。平台支持 GitHub、GitLab、Bitbucket 仓库接入,提供多租户组织与基于角色的访问控制,并可选择本地化部署。
核心功能
- 逐次 Pull Request 安全审查:在每次 Pull 或 Merge Request 上运行 AI 审查,在代码合并前定位可利用漏洞。
- 白盒渗透扫描:对仓库完整源码执行白盒扫描(渗透测试),覆盖单次提交审查之外的代码范围。
- 可利用漏洞检测与利用证明:聚焦注入(如 SQL 注入)、跨站脚本、授权与访问控制缺陷,并以可运行的利用方式证明问题真实存在。
- 数据流追踪:为每条发现展示数据流(污点)路径,帮助判断漏洞从输入到危险操作的传播链路。
- AI 与 LLM 风险审查:检查提示注入、LLM 输入输出处理不当,以及 AI 代理或工具调用集成中的不安全实现。
- 结果接入与流转:通过 MCP 与 REST API 输出发现,支持 Slack 实时告警、Jira 与 Linear 工单创建,并可导出 CSV 或 SARIF。
使用方法
- 1进入 Hacktron 官方产品入口,连接需要审查的代码仓库(支持 GitHub、GitLab、Bitbucket)。
- 2选择审查方式:对每次 Pull Request 运行逐次安全审查,或对仓库完整源码发起白盒渗透扫描。
- 3由 AI 代理分析代码,定位注入、跨站脚本、授权与访问控制等可利用漏洞,并生成数据流追踪与利用证明。
- 4在 Pull Request 评论或仪表盘中查看发现结果,结合数据流路径判断漏洞是否真实可利用。
- 5将结果流转到后续处理:在 Slack 中分诊、创建 Jira 或 Linear 工单,或通过 MCP、REST API 与 CSV/SARIF 导出接入自有工具链。
常见问题
Hacktron 的代码审查和白盒渗透扫描有什么区别?
Hacktron 提供两种工作模式:逐次 Pull Request 审查会在每次 Pull 或 Merge Request 上运行,适合在代码合并前拦截问题;白盒扫描(渗透测试)则分析仓库的完整源码,覆盖范围不限于单次提交。团队可以按需选择其中一种,或两者结合使用。
Hacktron 能发现哪些类型的漏洞?
Hacktron 聚焦可利用的代码漏洞,包括注入类问题(例如 SQL 注入)、跨站脚本,以及授权与访问控制缺陷,并为每条发现提供数据流(污点)追踪路径。此外它也审查 AI 与 LLM 相关风险,例如提示注入、LLM 输入输出处理不当,以及 AI 代理或工具调用集成中的不安全实现。
Hacktron 支持哪些代码仓库和编程语言?
仓库接入方面,Hacktron 支持 GitHub、GitLab 和 Bitbucket。语言方面,其 AI 审查器可读取任意语言的代码,并对常用语言提供更深入的语言感知分析,包括 Python、JavaScript、TypeScript、Go、Java、Ruby、PHP、Rust、C、C++、C#、Kotlin、Swift、Scala、Elixir 和 Solidity。
Hacktron 的发现结果如何进入团队现有工作流?
Hacktron 通过 MCP 与 REST API 输出发现结果,可接入 Cursor、Claude Code、Codex 等工具进行分析与修复,也可基于 API 自行构建。协作层面,它支持 Slack 实时告警、在 Slack 线程中直接分诊,以及创建 Jira 和 Linear 工单;结果还可导出为 CSV 或 SARIF,用于接入自有工具与流水线。
Hacktron 是否支持自托管部署和团队权限管理?
支持。Hacktron 提供本地化(on-premises)版本,可完全运行在客户自有基础设施中并使用本地账号。平台本身为多租户架构,支持组织、成员邀请,以及所有者、管理员、成员三级基于角色的访问控制。