AquilaX
面向开发和安全团队的 AI 应用安全扫描与风险管理平台
工具介绍
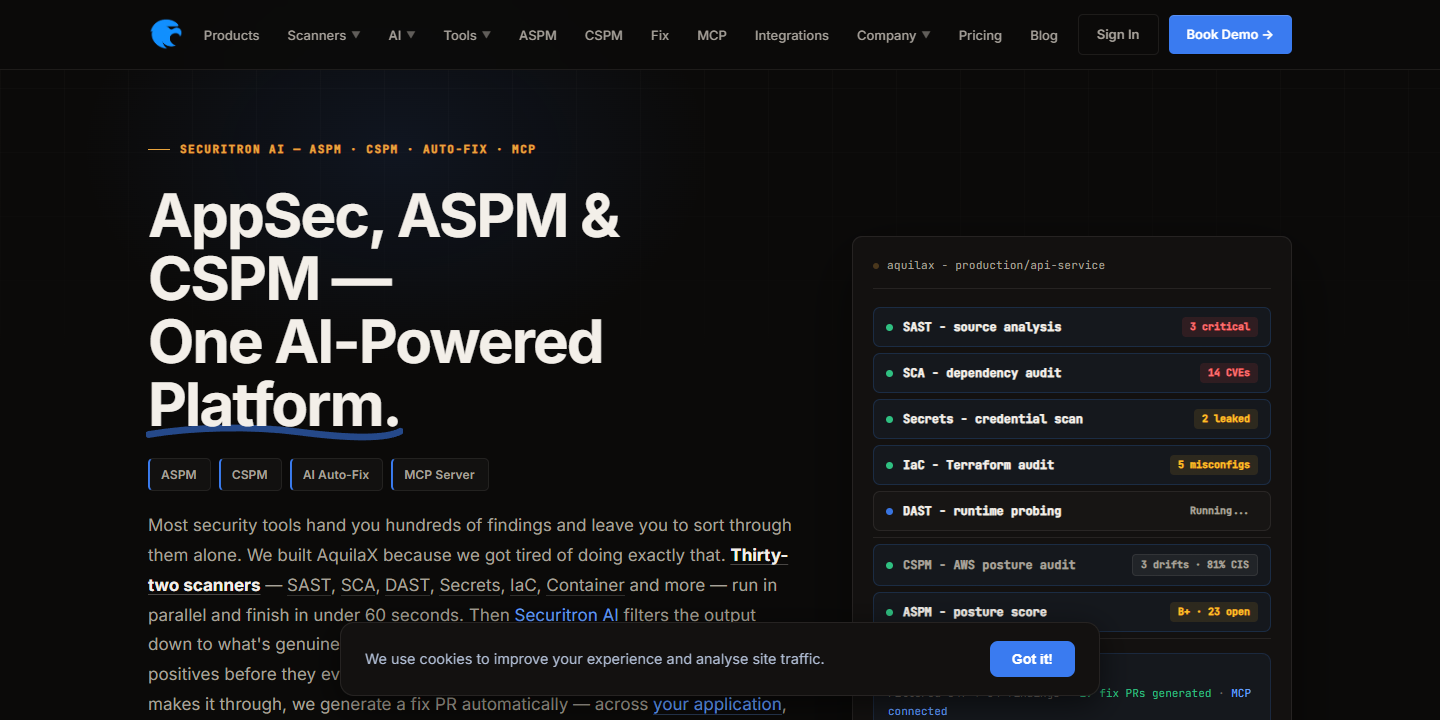
AquilaX 是面向开发、DevSecOps 和应用安全团队的 AI 应用安全平台。它支持对代码、依赖、密钥、基础设施即代码和容器等进行安全扫描,也可将扫描纳入 CI/CD 流程。团队可以在统一视图中查看按风险排序的发现,或将扫描结果映射到合规要求,适用于持续检查代码仓库、确定修复优先级和跟踪安全状况。
核心功能
- 多领域安全扫描:并行检查代码、依赖、动态测试、密钥、基础设施即代码及容器等方面的风险。
- CI/CD 安全检查:将代码、依赖和基础设施扫描纳入开发流水线,帮助团队在开发过程中发现漏洞。
- 风险集中管理:汇集各扫描器的发现,提供覆盖多个项目、按风险排序的视图。
- 合规要求映射:将扫描发现对应到合规要求,辅助跟踪安全合规状况。
- AI 辅助修复:Ultimate 方案支持生成补丁和自动创建修复 PR;Free、Premium 不包含这两项能力。
- REST API 访问:可通过 API 触发扫描,并获取扫描发现与仓库安全评级。
使用方法
- 1从 AquilaX 官方入口进入产品,在共享工作台连接 Git 提供方。
- 2选择需要检查的代码仓库,设置扫描频率,并按需配置 CI/CD 检查阈值。
- 3对所选仓库运行安全扫描,检查返回的漏洞发现。
- 4查看汇总后的风险排序结果,确定需要优先处理的发现并安排修复。
常见问题
AquilaX 能检查哪些安全问题?
可覆盖代码、依赖、动态测试、密钥、基础设施即代码和容器等安全检查;具体扫描能力需结合所用方案确认。
如何用 AquilaX 检查代码仓库?
可连接 Git 提供方,选择要扫描的仓库并设置扫描频率,然后运行扫描、查看发现并安排修复。
多个项目的扫描结果如何集中查看?
ASPM 会汇集各扫描器的发现,形成覆盖多个项目、按风险排序的视图,供安全团队确定处理重点。
扫描结果能用于合规工作吗?
Security Compliance 功能会把扫描发现映射到对应的合规要求,帮助团队跟踪安全合规状况。
AI 能自动生成修复补丁吗?
官方方案对比将 AI 补丁生成和自动修复 PR 列于 Ultimate,Free 和 Premium 未包含这两项能力。